Architecture d'un système de contrôle d'accès : lecteurs et contrôleurs
Guide pratique de l'architecture d'un système de contrôle d'accès : lecteurs, contrôleurs, serrures, dispositifs de sortie, alimentation, réseau et les vérifications qui évitent les interventions après installation.
En bref
Guide pratique de l'architecture d'un système de contrôle d'accès : lecteurs, contrôleurs, serrures, dispositifs de sortie, alimentation, réseau et les vérifications qui évitent les interventions après installation. Points de référence : 125 kHz, 13,56 MHz, PRO3000.
Un système de contrôle d’accès est souvent représenté par une seule case sur un plan d’étage. En réalité, c’est une chaîne : le lecteur capture un identifiant, le contrôleur décide, la serrure agit, le dispositif de sortie permet la sortie des personnes, l’alimentation maintient la chaîne en fonctionnement et le logiciel enregistre ce qui s’est passé.
La plupart des interventions après installation proviennent d’un maillon faible de cette chaîne, et non du logiciel. Ce guide suit l’ordre que nous appliquons sur site, de la porte vers l’extérieur.
De quoi se compose un système de contrôle d’accès ?
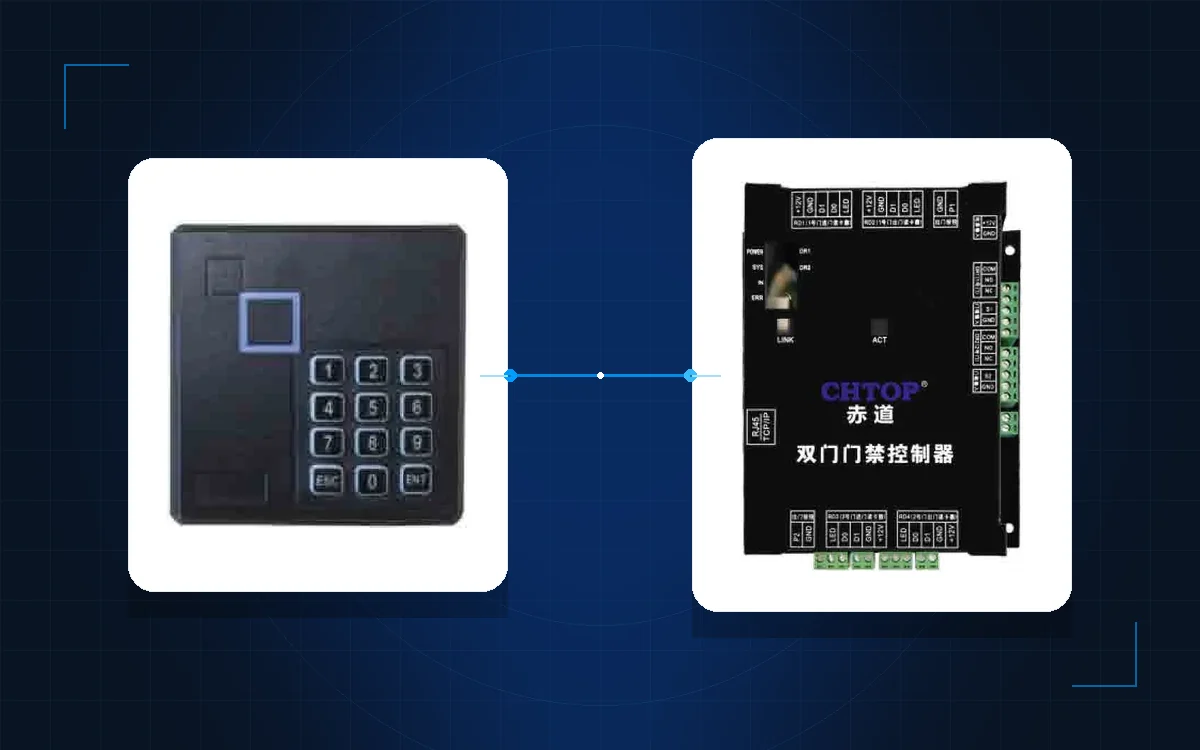
Un système opérationnel comporte six parties. Le lecteur est l’interface visible. Le contrôleur est le point de décision. La serrure est l’action. Le dispositif de sortie protège l’évacuation. L’alimentation et le réseau maintiennent le système en fonctionnement. Le logiciel gère les personnes, les autorisations et les enregistrements.
Le point important est qu’aucune partie ne peut compenser une autre. Un lecteur très sécurisé relié à un contrôleur incapable de fonctionner hors ligne reste une porte faible. Un bon contrôleur avec une alimentation de serrures sous-dimensionnée générera des interventions après installation chaque mois.
Commencer par la porte et les flux de personnes
Avant de comparer des modèles, notez ce que la porte doit faire :
- Qui l’utilise : personnel, résidents, visiteurs, sous-traitants ou véhicules.
- À quelle fréquence : quelques fois par jour ou des milliers de fois au changement de poste.
- Dans quel sens : entrée seule, ou entrée et sortie avec anti-passback.
- Ce qui se passe en cas d’urgence : libre sortie, déverrouillage incendie ou sortie surveillée.
- De quoi la porte est faite : bois, acier, verre, aluminium ou un ensemble coupe-feu.
Ce court cahier des charges détermine le type de lecteur, le type de serrure et la capacité du contrôleur plus fiablement qu’un catalogue.
Lecteurs : adapter l’identifiant au site
Le lecteur capture une carte, un téléphone, une empreinte digitale, un visage ou un code QR. Les options courantes sont les cartes d’identité 125 kHz, les cartes Mifare 13,56 MHz, les cartes CPU, les terminaux biométriques et les lecteurs de codes QR.
Le 125 kHz est courant dans les bâtiments existants et les projets simples. Le Mifare 13,56 MHz constitue le meilleur choix par défaut pour les nouveaux projets, car il prend en charge des types de cartes plus sûrs et les identifiants mobiles. La biométrie est utile lorsque les cartes sont partagées ou perdues, mais elle exige un processus d’enrôlement rigoureux et une méthode de secours.
Le lecteur n’est pas la frontière de sécurité. Une carte peut être copiée et un visage peut être photographié. Ce sont le contrôleur, la serrure et la piste d’audit qui rendent le système défendable. Parcourez la gamme de contrôle d’accès et de lecteurs avant de fixer le type d’identifiant.
Contrôleurs : nombre de portes, capacité et fonctionnement hors ligne
Le contrôleur stocke les porteurs de cartes, les niveaux d’accès, les plages horaires et les jours fériés. Lorsqu’un identifiant se présente, il vérifie si la carte est valide, si l’utilisateur est autorisé à cette porte, si l’heure est correcte et si les règles d’anti-passback ou d’interverrouillage sont respectées.
Dimensionnez le contrôleur selon quatre chiffres : portes, lecteurs, porteurs de cartes et mémoire tampon d’événements. Un petit bureau peut se contenter d’une carte deux portes. Un campus ou un site industriel peut nécessiter plusieurs contrôleurs sur un réseau TCP/IP, avec des décisions locales dans chaque bâtiment.
Le contrôleur doit continuer à fonctionner lorsque le réseau est coupé. S’il ne peut pas prendre de décisions hors ligne, la porte devient un décor pendant une panne. Le contrôleur d’accès réseau PRO3000 et la série CD8000 illustrent la couche contrôleur ; la capacité finale est confirmée au regard du tableau des portes.
Serrures et dispositifs de sortie : décider d’abord du mode de défaillance
La serrure est le point où la conception électrique rencontre la porte. Les serrures magnétiques maintiennent la porte fermée et se libèrent en cas de perte d’alimentation. Les gâches électriques remplacent la gâche et peuvent être fail-safe ou fail-secure. Les verrous électriques et les serrures motorisées conviennent à d’autres types de portes.
La première décision ne concerne pas la marque de la serrure, mais le mode de défaillance. Une serrure fail-safe s’ouvre en cas de perte d’alimentation et est courante sur les itinéraires d’évacuation incendie. Une serrure fail-secure reste fermée et nécessite une alimentation de secours ainsi qu’une commande de déverrouillage d’urgence clairement identifiée.
Chaque porte contrôlée a également besoin d’une issue. Un bouton de sortie, un détecteur de demande de sortie, un bris de glace ou une barre antipanique doit fonctionner sans carte, sans le contrôleur et, lorsque la réglementation l’exige, sans alimentation. Le dispositif de sortie fait partie de la stratégie incendie ; ce n’est pas un accessoire.
Alimentation, réseau et intégration incendie
L’alimentation est la source la plus fréquente d’interventions après installation. Prévoyez une alimentation dédiée au contrôleur et une alimentation séparée pour les serrures, dimensionnées pour le courant d’appel et la chute de tension. Utilisez des fusibles ou des disjoncteurs par porte et étiquetez chaque alimentation.
La liaison lecteur-contrôleur est généralement en Wiegand ou OSDP. Wiegand est simple mais non chiffré. OSDP prend en charge la communication chiffrée et la gestion des équipements. La liaison contrôleur-serveur est normalement en TCP/IP ; pour les sites multi-bâtiments, prévoyez des VLAN ou des commutateurs dédiés.
L’intégration incendie doit être testée sur chaque porte. L’alarme incendie doit libérer les serrures concernées, et cette libération doit fonctionner même si le réseau ou le serveur est indisponible. Confirmez la matrice de cause à effet avec le bureau d’études incendie avant la mise en service.
Liste de contrôle de la mise en service
| Vérification | Ce qu’il faut prouver | Enregistrement |
|---|---|---|
| Identifiant | Chaque lecteur lit la carte, le téléphone ou la biométrie prévus | Modèle de lecteur et type d’identifiant |
| Décision | Chaque contrôleur dispose de la bonne plage horaire et du bon calendrier de jours fériés | Fichier de configuration |
| Serrure | Chaque serrure se libère et se verrouille correctement | Résultat porte par porte |
| Évacuation | Chaque dispositif de sortie fonctionne sans carte | Date et dispositif testés |
| Incendie | Chaque déclencheur incendie libère les portes concernées | Résultat de la matrice de cause à effet |
| Hors ligne | Les portes continuent de fonctionner lorsque le réseau est coupé | Méthode et résultat du test |
| Audit | Les événements apparaissent avec la bonne porte, le bon utilisateur et la bonne heure | Exemple de rapport |
Ne validez pas la réception parce que la porte du hall fonctionne. Testez toutes les portes, y compris les portes de service, les locaux techniques et la salle des serveurs.
Tableau de référence : responsabilités des équipements
| Équipement | Responsabilité | Interface type |
|---|---|---|
| Lecteur | Capturer l’identifiant | Wiegand ou OSDP |
| Contrôleur | Décider et stocker les événements | TCP/IP, RS485 |
| Serrure | Sécuriser ou libérer la porte | Relais, alimentation dédiée |
| Dispositif de sortie | Permettre l’évacuation | Mécanique ou relais |
| Logiciel | Autorisations et rapports | Réseau |
Que transmettre pour un devis
Une demande utile comprend le tableau des portes, un plan d’étage, les matériaux des portes, le type d’identifiant, la stratégie incendie et le réseau existant. Pour un site multi-bâtiments, ajoutez l’implantation des bâtiments et l’emplacement du poste central.
Utilisez l’index des modèles pour présélectionner le matériel, puis comparez les conceptions immeuble de bureaux et parc industriel pour la logique de zonage. Si vous souhaitez un second avis sur l’architecture, envoyez la liste des portes à notre équipe ou écrivez-nous sur WhatsApp. Le catalogue produits et le reste du blog détaillent davantage les couches lecteur, serrure et interphonie.
Le contrôle d’accès est une chaîne. Concevez la chaîne avant de choisir la marque, et testez chaque maillon avant la réception.
Questions fréquentes
Quelle est la différence entre un lecteur de cartes et un contrôleur d'accès ?
Faut-il choisir Wiegand ou OSDP ?
Un contrôleur d'accès a-t-il besoin d'un serveur pour continuer à fonctionner ?
Combien de portes un contrôleur peut-il gérer ?
Que se passe-t-il pour la porte en cas de coupure de courant ?
Que doit comprendre un devis de contrôle d'accès ?
Appliquez l'ordre de décisions de l'article à votre projet
Produits associés
 Contrôle d'accès
PRO3000
Contrôleur d'accès réseau
Contrôleur IP deux portes avec 55 000 porteurs de cartes et une mémoire tampon de 45 000 événements.
Voir les détails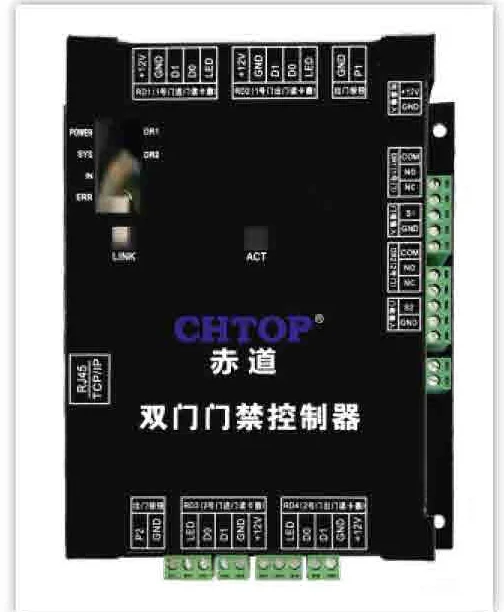 Contrôle d'accès
CD8000 Series
Série de contrôleurs d'accès réseau
Contrôleurs une porte, deux portes et quatre portes sur une même plateforme TCP/IP.
Voir les détails Contrôle d'accès
HA-MCR45-32
Lecteur de cartes Mifare 13,56 MHz
Lecteur Mifare ISO 14443A avec sortie Wiegand et fixation inviolable.
Voir les détails