Arquitectura de un sistema de control de acceso: lectores y controladores
Guía práctica de la arquitectura de un sistema de control de acceso: lectores, controladores, cerraduras, dispositivos de salida, alimentación, red y las comprobaciones que evitan reclamaciones posteriores.
En breve
Guía práctica de la arquitectura de un sistema de control de acceso: lectores, controladores, cerraduras, dispositivos de salida, alimentación, red y las comprobaciones que evitan reclamaciones posteriores. Puntos de referencia: 125 kHz, 13.56 MHz, PRO3000.
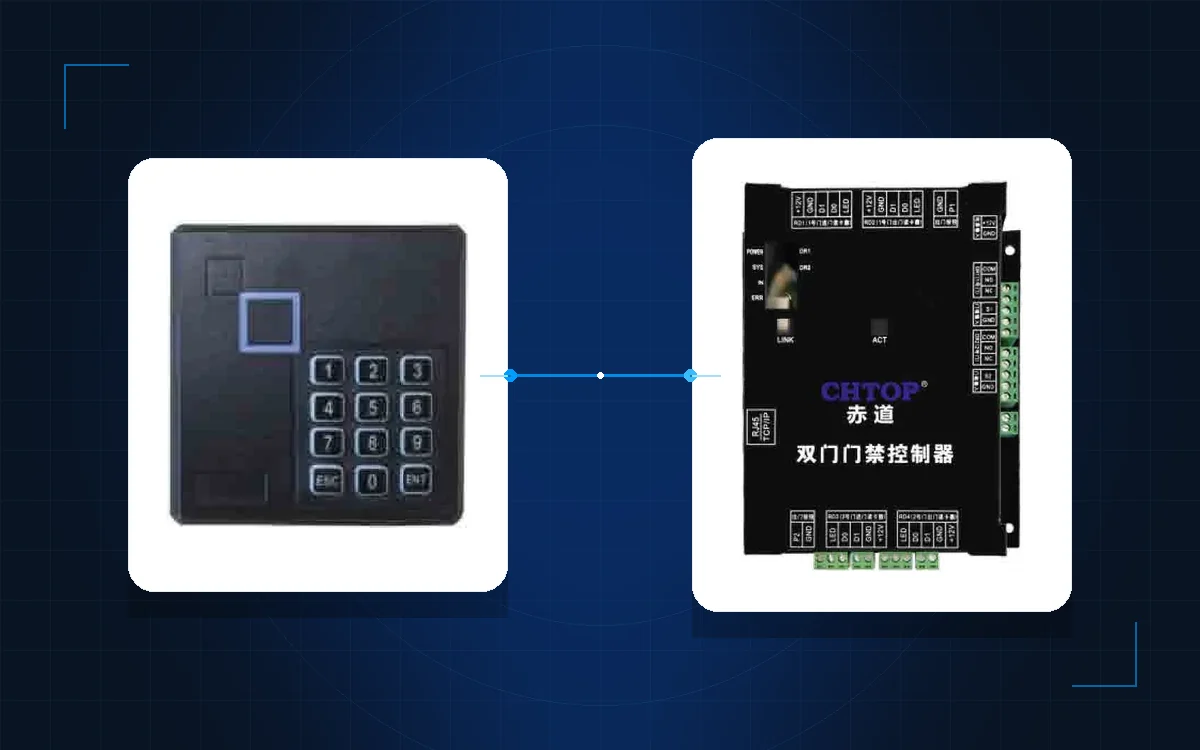
Un sistema de control de acceso suele dibujarse como una sola caja en un plano. En realidad es una cadena: el lector captura una credencial, el controlador decide, la cerradura actúa, el dispositivo de salida permite la evacuación, la fuente de alimentación mantiene la cadena activa y el software registra lo que ha ocurrido.
La mayoría de las reclamaciones posteriores proceden de un eslabón débil de esa cadena, no del software. Esta guía sigue el orden que aplicamos en obra, desde la puerta hacia el exterior.
¿De qué se compone un sistema de control de acceso?
Un sistema funcional consta de seis partes. El lector es la interfaz visible. El controlador es el punto de decisión. La cerradura es la acción. El dispositivo de salida protege la evacuación. La fuente de alimentación y la red mantienen el sistema en funcionamiento. El software gestiona personas, permisos y registros.
Lo importante es que ninguna parte puede compensar a otra. Un lector de alta seguridad conectado a un controlador que no puede trabajar sin conexión sigue siendo una puerta débil. Un buen controlador con una fuente de alimentación de cerraduras infradimensionada generará reclamaciones todos los meses.
Empiece por la puerta y el flujo de personas
Antes de comparar modelos, anote lo que la puerta debe hacer:
- Quién la utiliza: personal, residentes, visitantes, contratistas o vehículos.
- Con qué frecuencia: unas pocas veces al día o miles de veces en el cambio de turno.
- En qué dirección: solo entrada, o entrada y salida con antipassback.
- Qué ocurre en una emergencia: salida libre, liberación por incendio o salida monitorizada.
- De qué está hecha la puerta: madera, acero, vidrio, aluminio o un conjunto cortafuegos.
Este breve resumen determina el tipo de lector, el tipo de cerradura y la capacidad del controlador con más fiabilidad que un catálogo.
Lectores: adapte la credencial al sitio
El lector captura una tarjeta, un teléfono, una huella dactilar, un rostro o un código QR. Las opciones habituales son tarjetas de identificación de 125 kHz, tarjetas Mifare de 13.56 MHz, tarjetas CPU, terminales biométricos y lectores de códigos QR.
Los 125 kHz son habituales en edificios existentes y proyectos sencillos. Las tarjetas Mifare de 13.56 MHz son la mejor opción por defecto para proyectos nuevos, ya que admiten tipos de tarjeta más seguros y credenciales móviles. La biometría ayuda cuando las tarjetas se comparten o se pierden, pero exige un proceso de enrolamiento limpio y un método alternativo.
El lector no es el límite de seguridad. Una tarjeta se puede copiar y un rostro se puede fotografiar. Lo que hace defendible el sistema son el controlador, la cerradura y la pista de auditoría. Consulte la gama de control de acceso y lectores antes de fijar el tipo de credencial.
Controladores: número de puertas, capacidad y funcionamiento sin conexión
El controlador almacena los portadores de tarjeta, los niveles de acceso, las franjas horarias y los días festivos. Cuando llega una credencial, comprueba si la tarjeta es válida, si el usuario tiene permiso en esa puerta, si la hora es correcta y si se cumplen las reglas de antipassback o de bloqueo mutuo.
Defina el tamaño del controlador con cuatro cifras: puertas, lectores, portadores de tarjeta y búfer de eventos. Una oficina pequeña puede necesitar una placa de dos puertas. Un campus o un emplazamiento industrial puede necesitar varios controladores en una red TCP/IP, con decisiones locales en cada edificio.
El controlador debe seguir funcionando cuando la red está caída. Si no puede tomar decisiones sin conexión, la puerta se convierte en un elemento decorativo durante un corte. El controlador de acceso de red PRO3000 y la serie CD8000 son ejemplos de la capa de control; la capacidad final se confirma con la lista de puertas.
Cerraduras y dispositivos de salida: decida primero el modo de fallo
La cerradura es el punto donde el diseño eléctrico se encuentra con la puerta. Las cerraduras magnéticas mantienen la puerta cerrada y se liberan al perder la alimentación. Las cerraduras eléctricas sustituyen la placa de golpe y pueden ser fail-safe o fail-secure. Los cerrojos eléctricos y las cerraduras motorizadas se adaptan a distintos tipos de puerta.
La primera decisión no es la marca de la cerradura, sino el modo de fallo. Una cerradura fail-safe se abre al perder la alimentación y es habitual en las rutas de evacuación. Una cerradura fail-secure permanece cerrada y necesita una alimentación de respaldo y un desbloqueo de emergencia claro.
Toda puerta controlada necesita además una forma de salir. Un botón de salida, un sensor de petición de salida, un cristal de rotura o una barra antipánico deben funcionar sin tarjeta, sin el controlador y, cuando la normativa lo exige, sin alimentación. El dispositivo de salida forma parte de la estrategia contra incendios, no es un accesorio.
Alimentación, red e integración con incendios
La alimentación es la fuente más frecuente de reclamaciones. Prevea una fuente dedicada para el controlador y otra separada para las cerraduras, dimensionadas para la corriente de irrupción y la caída de tensión. Utilice fusibles o disyuntores por puerta y etiquete cada fuente.
El enlace entre el lector y el controlador suele ser Wiegand u OSDP. Wiegand es sencillo, pero no está cifrado. OSDP admite comunicación cifrada y gestión de dispositivos. El enlace entre el controlador y el servidor suele ser TCP/IP; en emplazamientos con varios edificios, planifique VLAN o switches dedicados.
La integración con incendios debe probarse en todas las puertas. La alarma de incendio debe liberar las cerraduras correspondientes y la liberación debe funcionar aunque la red o el servidor no estén disponibles. Confirme la matriz de causa y efecto con el consultor de incendios antes de la puesta en marcha.
Lista de comprobación de la puesta en marcha
| Comprobación | Qué demostrar | Registro |
|---|---|---|
| Credencial | Todos los lectores leen la tarjeta, el teléfono o el dato biométrico previstos | Modelo de lector y tipo de credencial |
| Decisión | Cada controlador tiene la zona horaria y la tabla de festivos correctas | Archivo de configuración |
| Cerradura | Cada cerradura libera y asegura correctamente | Resultado puerta por puerta |
| Evacuación | Cada dispositivo de salida funciona sin tarjeta | Fecha y dispositivo de la prueba |
| Incendio | Cada disparo de incendio libera las puertas correctas | Resultado de causa y efecto |
| Sin conexión | Las puertas siguen funcionando cuando la red está caída | Método y resultado de la prueba |
| Auditoría | Los eventos aparecen con la puerta, el usuario y la hora correctos | Informe de muestra |
No dé el visto bueno solo porque funcione la puerta del vestíbulo. Pruebe todas las puertas, incluidas las zonas internas, las salas de instalaciones y la sala de servidores.
Tabla de referencia: responsabilidades de los dispositivos
| Dispositivo | Responsabilidad | Interfaz típica |
|---|---|---|
| Lector | Capturar la credencial | Wiegand u OSDP |
| Controlador | Decidir y almacenar eventos | TCP/IP, RS485 |
| Cerradura | Asegurar o liberar la puerta | Relé, alimentación dedicada |
| Dispositivo de salida | Permitir la evacuación | Mecánico o relé |
| Software | Permisos e informes | Red |
Qué enviar para solicitar un presupuesto
Una consulta útil incluye la lista de puertas, un plano, los materiales de las puertas, el tipo de credencial, la estrategia contra incendios y la red existente. En un emplazamiento con varios edificios, añada la distribución de los edificios y la ubicación del nodo principal.
Utilice el índice de modelos para preseleccionar el hardware y compare después los diseños de edificio de oficinas y parque industrial en cuanto a la lógica de zonificación. Si desea una segunda opinión sobre la arquitectura, envíe la lista de puertas a nuestro equipo o escríbanos por WhatsApp. El catálogo de productos y el resto del blog tratan con más detalle las capas de lector, cerradura y videoportero.
El control de acceso es una cadena. Diseñe la cadena antes de elegir la marca y pruebe cada eslabón antes de la entrega.
Preguntas frecuentes
¿Cuál es la diferencia entre un lector de tarjetas y un controlador de acceso?
¿Debo elegir Wiegand u OSDP?
¿Necesita un servidor el controlador de acceso para seguir funcionando?
¿Cuántas puertas puede gestionar un controlador?
¿Qué ocurre con la puerta durante un fallo de alimentación?
¿Qué debe incluir un presupuesto de control de acceso?
Aplique a su proyecto el orden de decisiones del artículo
Productos relacionados
 Control de acceso
PRO3000
Controlador de acceso en red
Controlador IP de dos puertas con capacidad para 55.000 titulares de tarjeta y un búfer de 45.000 eventos.
Ver detalles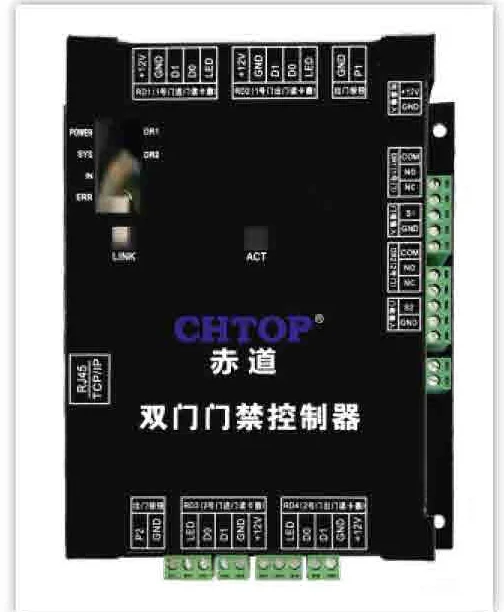 Control de acceso
CD8000 Series
Serie de controladores de acceso en red
Controladores de una, dos y cuatro puertas en una única plataforma TCP/IP.
Ver detalles Control de acceso
HA-MCR45-32
Lector de tarjetas Mifare de 13,56 MHz
Lector Mifare ISO 14443A con salida Wiegand y montaje antivandálico.
Ver detalles